


Sáng 26/10, Bộ trưởng Bộ Công an Lương Tam Quang thừa ủy quyền Thủ tướng trình Quốc hội dự án Luật An ninh dữ liệu.
Theo tờ trình của Chính phủ, các quy định hiện còn phân tán, chưa có cơ chế thống nhất bảo vệ bản thân dữ liệu xuyên suốt vòng đời. Dự thảo đề xuất quản lý theo mức độ rủi ro, không áp đặt đồng loạt nghĩa vụ với mọi loại dữ liệu.
Chính phủ cho biết năm 2025, các hệ thống thông tin tại Việt Nam ghi nhận khoảng 552.000 cuộc tấn công mạng, 5.230 cơ quan, doanh nghiệp chịu tổn hại. Khoảng 60-70% số vụ lộ, lọt dữ liệu bắt nguồn từ nhân sự nội bộ.
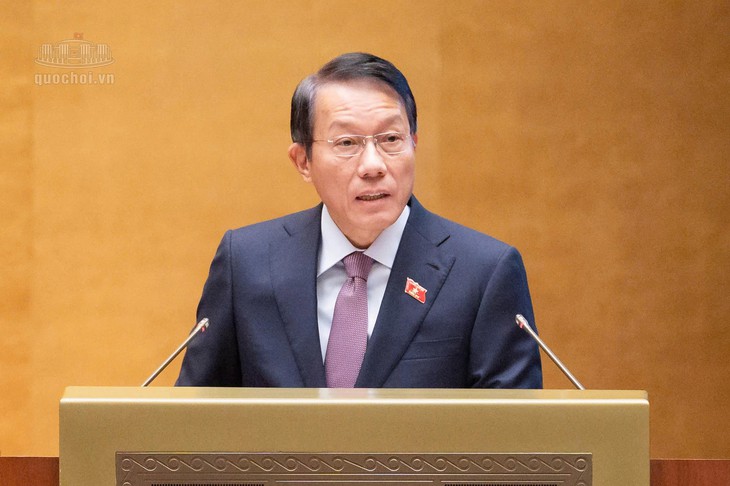
Bộ trưởng Bộ Công an Lương Tam Quang trình Quốc hội dự án Luật An ninh dữ liệu sáng 26/10. Ảnh: Quốc hội
Phân chia 5 cấp độ rủi ro khả năng xảy ra sự cố
Một nội dung đáng chú ý tại dự thảo luật là việc xác định 5 cấp độ rủi ro dựa trên khả năng xảy ra sự cố và mức độ thiệt hại đối với quốc phòng, an ninh quốc gia, trật tự, an toàn xã hội, quyền và lợi ích hợp pháp của tổ chức, cá nhân.
Cấp độ 1 có khả năng xảy ra sự cố và hậu quả thấp, bao gồm dữ liệu công khai, dữ liệu mở. Cấp độ 2 có mức rủi ro trung bình, bao gồm dữ liệu lưu hành nội bộ, dữ liệu kinh doanh và dữ liệu cá nhân không thuộc nhóm được quy định ở Cấp độ 3.
Cấp độ 3 có mức rủi ro cao, bao gồm dữ liệu quan trọng không thuộc dữ liệu cốt lõi, một số dữ liệu cốt lõi chỉ do đạt ngưỡng số lượng và dữ liệu cá nhân nhạy cảm được xử lý đạt ngưỡng quy mô lớn.
Cấp độ 4 có mức rủi ro rất cao, bao gồm dữ liệu cốt lõi, trừ các trường hợp thuộc Cấp độ 3 hoặc 5. Cấp độ 5 có hậu quả đặc biệt nghiêm trọng, trực tiếp xâm phạm an ninh quốc gia, bao gồm dữ liệu cốt lõi thuộc quốc phòng, an ninh và dữ liệu cốt lõi về vận hành, điều khiển công trình quan trọng đặc biệt liên quan đến an ninh quốc gia.
Việc phân cấp không thay thế phân loại dữ liệu theo pháp luật về dữ liệu, không làm thay đổi quyền sở hữu, quản lý, khai thác và sử dụng dữ liệu. Chính phủ sẽ quy định chi tiết tiêu chí, phương pháp xác định cấp độ.
Về bảo mật mã bảo vệ dữ liệu, Bộ trưởng đề cập, Dự thảo Luật quy định mật mã an ninh do Bộ Công an thống nhất quản lý, sử dụng để bảo vệ dữ liệu và bí mật nhà nước.
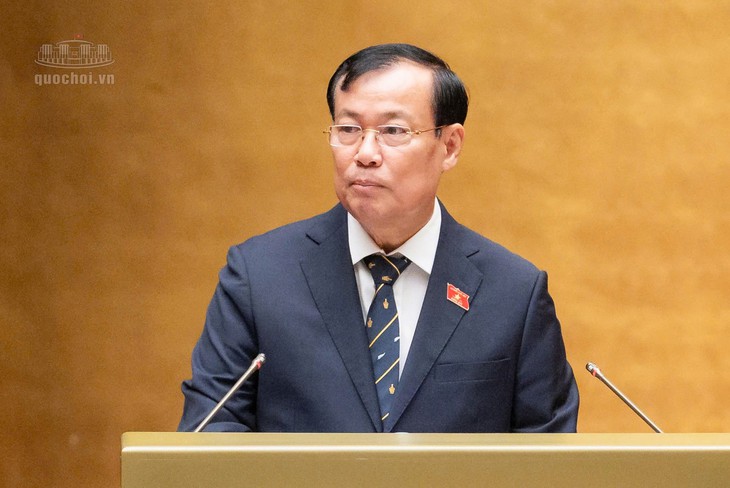
Chủ nhiệm Ủy ban Quốc phòng, An ninh và Đối ngoại của Quốc hội Lê Tấn Tới báo cáo thẩm tra. Ảnh: Quốc hội
Về chuyển, xử lý dữ liệu xuyên biên giới, Bộ trưởng cho biết, Dự thảo Luật quy định dữ liệu cấp độ 1, cấp độ 2 không phải thực hiện thủ tục theo Luật này khi chuyển ra nước ngoài; dữ liệu cấp độ 3 do chủ quản dữ liệu tự đánh giá và lưu giữ hồ sơ; dữ liệu cấp độ 4, cấp độ 5 phải được cơ quan có thẩm quyền thẩm định, chấp thuận trước khi chuyển.
Dự thảo Luật đồng thời quy định việc cung cấp dữ liệu theo yêu cầu của nước ngoài, trách nhiệm của bên cung cấp dịch vụ xuyên biên giới, và việc tích hợp đánh giá an ninh dữ liệu trong thủ tục đầu tư, chuyển giao công nghệ hiện hành.
Dự thảo Luật thiết lập cơ chế theo dõi, cảnh báo sớm, báo cáo và điều phối ứng cứu sự cố an ninh dữ liệu. Căn cứ, thẩm quyền, phạm vi và thời hạn áp dụng biện pháp kỹ thuật khẩn cấp được quy định cụ thể ngay trong Luật; việc áp dụng ưu tiên biện pháp ít hạn chế quyền nhất và phải chấm dứt ngay khi căn cứ áp dụng không còn. Tổ chức, cá nhân bị áp dụng biện pháp được bảo đảm quyền khiếu nại, khởi kiện và được bồi thường thiệt hại theo quy định của pháp luật.
Đề nghị quy định dữ liệu Cấp độ 5 không được chuyển ra nước ngoài
Thẩm tra dự án luật, Chủ nhiệm Ủy ban Quốc phòng, An ninh và Đối ngoại của Quốc hội Lê Tấn Tới cho biết, cơ quan thẩm tra nhất trí quản lý theo 5 cấp độ. Tuy nhiên, có ý kiến đề nghị thiết lập cơ chế xác định dữ liệu Cấp độ 5 chặt chẽ hơn, không để chủ quản dữ liệu tự xác định; bổ sung nguyên tắc cấp độ dữ liệu là căn cứ xác định yêu cầu bảo vệ đối với hệ thống xử lý dữ liệu đó, không nên dùng cấp độ hệ thống thông tin để xác định cấp độ dữ liệu; quy định chặt chẽ hơn đối với dữ liệu sinh trắc học, dữ liệu gen.
Ủy ban thẩm tra cũng cơ bản nhất trí với cơ chế phân luồng chuyển dữ liệu ra nước ngoài theo cấp độ rủi ro, không đặt yêu cầu lưu trữ dữ liệu tại Việt Nam mà tập trung kiểm soát khóa giải mã; cơ chế xử lý yêu cầu cung cấp dữ liệu trực tiếp của cơ quan nước ngoài; giới hạn thời hạn áp dụng biện pháp kỹ thuật đối với dịch vụ xuyên biên giới không quá 90 ngày.
Tuy nhiên, có ý kiến đề nghị: quy định rõ trong Luật dữ liệu Cấp độ 5 không được chuyển ra nước ngoài, trừ trường hợp Thủ tướng Chính phủ quyết định; bổ sung khóa giải mã, tham số mật mã của hệ thống Cấp độ 4, Cấp độ 5 vào phạm vi không được chuyển; xác định rõ chủ thể có thẩm quyền quyết định biện pháp hạn chế, tạm dừng dịch vụ xuyên biên giới tại khoản 3 Điều 20; bổ sung cơ chế thông báo khi thay đổi quyền kiểm soát đối với doanh nghiệp quản lý dữ liệu từ Cấp độ 4 trở lên và rà soát Điều 21 để bảo đảm phù hợp với pháp luật về đầu tư, cạnh tranh, doanh nghiệp, cam kết quốc tế về đầu tư.